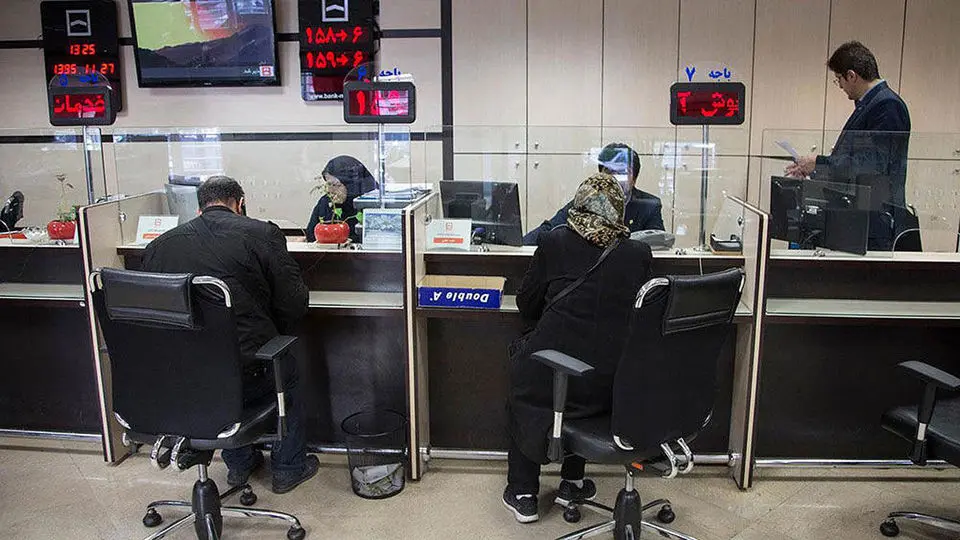
به گزارش گروه اقتصادی روزنامه نوبنیاد؛ شبکه بانکی بهعنوان شریان حیاتی اقتصاد، بهطور مداوم آماج سنگینترین آفندهای دشمن قرار داشته است. پس از رخدادهای زنجیرهای علیه بانکهایی چون سپه و پاسارگاد در ایام جنگ تحمیلی ۱۲ روزه، در ۲۳ خرداد امسال چهار بانک ملی، صادرات، تجارت و توسعه صادرات دچار اختلال گسترده شدند. گزارش کمیسیون اقتصادی مجلس در صحن علنی، پرده از عمق این شکنندگی و بیعملی مدیریتی برداشت. این گزارش که دیروز در جلسه مجازی مجلس بررسی شد، نشان میدهد که شبکه بانکی طی سالهای اخیر از نظر توسعه خدمات الکترونیکی شتاب گرفته، اما امنیت، تابآوری و معماری پشتیبان آن، همپای این توسعه حرکت نکرده است.
سخنگوی کمیسیون اقتصادی مجلس در این جلسه گفت: نظام بانکداری الکترونیکی کشور با چهار آسیبپذیری ساختاری عمده روبهرو است؛ نخست، ریسک تمرکز بالا و وابستگی شدید به خدمات الکترونیک؛ دوم، قدیمی بودن و وابستگی به فناوریهای خارجی نظیر مینفریمهای آیبیام که به دلیل تحریم بدون ضمانت و پشتیبانی تأمین شدهاند؛ سوم، عدم تغییر رمزهای پیشفرض و ناتوانی در جذب و حفظ متخصصان؛ و چهارم، ناهماهنگی در اجرای دستورالعملهای پدافند غیرعامل.
عبدالناصر همتی، رئیسکل بانک مرکزی در این جلسه با بیان اینکه معماری آینده شبکه بانکی باید بر فرض وقوع حمله سایبری طراحی میشود، گفت: در سال ۱۴۰۴ در ۶ سامانه شتاب، شاپرک، پایا، ساتنا، چکاوک و پل حدود ۲۰۳ میلیارد تراکنش به ارزش بیش از ۲۰۰ هزار همت پردازش شده و در ۵ ماهه ابتدایی سال جاری نیز ۶۰ میلیارد تراکنش به ارزش ۱۳۴ هزار همت ثبت شده است. از سال ۱۴۰۲ تا ۱۴۰۵ حداقل ۵۲ بخشنامه تخصصی ابلاغ و ۲۳ بانک ممیزی شدهاند. از ابتدای سال ۱۴۰۳ تاکنون سرویسهای حاکمیتی بیش از ۱۲۲ هزار بار هدف حمله سایبری قرار گرفتند که مدیریت شدند. حملات اخیر نشان داد سطح تهدید تغییر کرده و معماری آینده شبکه بانکی باید بر فرض وقوع حمله سایبری طراحی شود.
سید علی مدنیزاده، وزیر امور اقتصادی و دارایی نیز گفت: حمله به بانک ملی از حمله سال قبل به بانک سپه گستردهتر بود. حمله در واقع به شرکتی که به چهار بانک خدمات میداد رخ داد و مستقیماً به بانک مرتبط نمیشد. او تأکید کرد: علیرغم حملات سایبری بسیار زیاد در طول جنگ که بعضاً به ۱۰ هزار مورد در روز نیز میرسید، برخی بانکها مقاومت شایانتوجهی از خود نشان دادند. با این وجود، برخی از بانکها نیز در انجام بخشی از تکالیف قصور داشتند که با برخورد مقتضی و جدی روبهرو شدند. حمیدرضا حاجیبابایی، نایبرئیس مجلس نیز تأکید کرد: متأسفانه شواهد موجود و تکرار حملات سایبری به سامانههای بانکی طی ماهها و سالهای اخیر، نشان از عدم اقدام مؤثر دارد. از سال ۱۳۹۸ خدمات الکترونیکی توسعه یافته اما امنیت همگام با آن ارتقا پیدا نکرده است. بانک مرکزی و وزارت ارتباطات مکلفند ظرف یک ماه گزارش جامعی از انطباق بانکها با الزامات امنیتی ارائه دهند.
حاکم ممکان، عضو کمیسیون اقتصادی مجلس در این جلسه گفت: تابآوری واقعی یعنی شبکه بانکی کشور بتواند در برابر حملات، اختلال یا بحران، خدمات حیاتی خود را با حداقل وقفه حفظ کند و در کوتاهترین زمان ممکن به وضعیت پایدار برگردد. او افزود: «امنیت سایبری دیگر یک انتخاب نیست، بلکه بخشی از زیرساختهای امنیت اقتصادی کشور است؛ بنابراین باید از هماکنون برای بدترین سناریوها آماده باشیم، نه اینکه پس از وقوع بحران به دنبال راهحل بگردیم. مهرداد لاهوتی، عضو کمیسیون برنامه و بودجه مجلس نیز بیان کرد: بیش از ۱۲۰ هزار حمله سایبری در یک سال نشاندهنده جنگ همهجانبه علیه معیشت مردم است؛ تجهیزات واسطهای بدون پشتیبانی و عدم حفظ متخصصان از چالشهای اصلی سیستم بانکی است که باید مهار شود. یک واقعیت را نباید کتمان کنیم؛ جنگ وجود دارد و یکی از اهداف دشمن، حمله سایبری و اختلال در زندگی و معیشت مردم است.